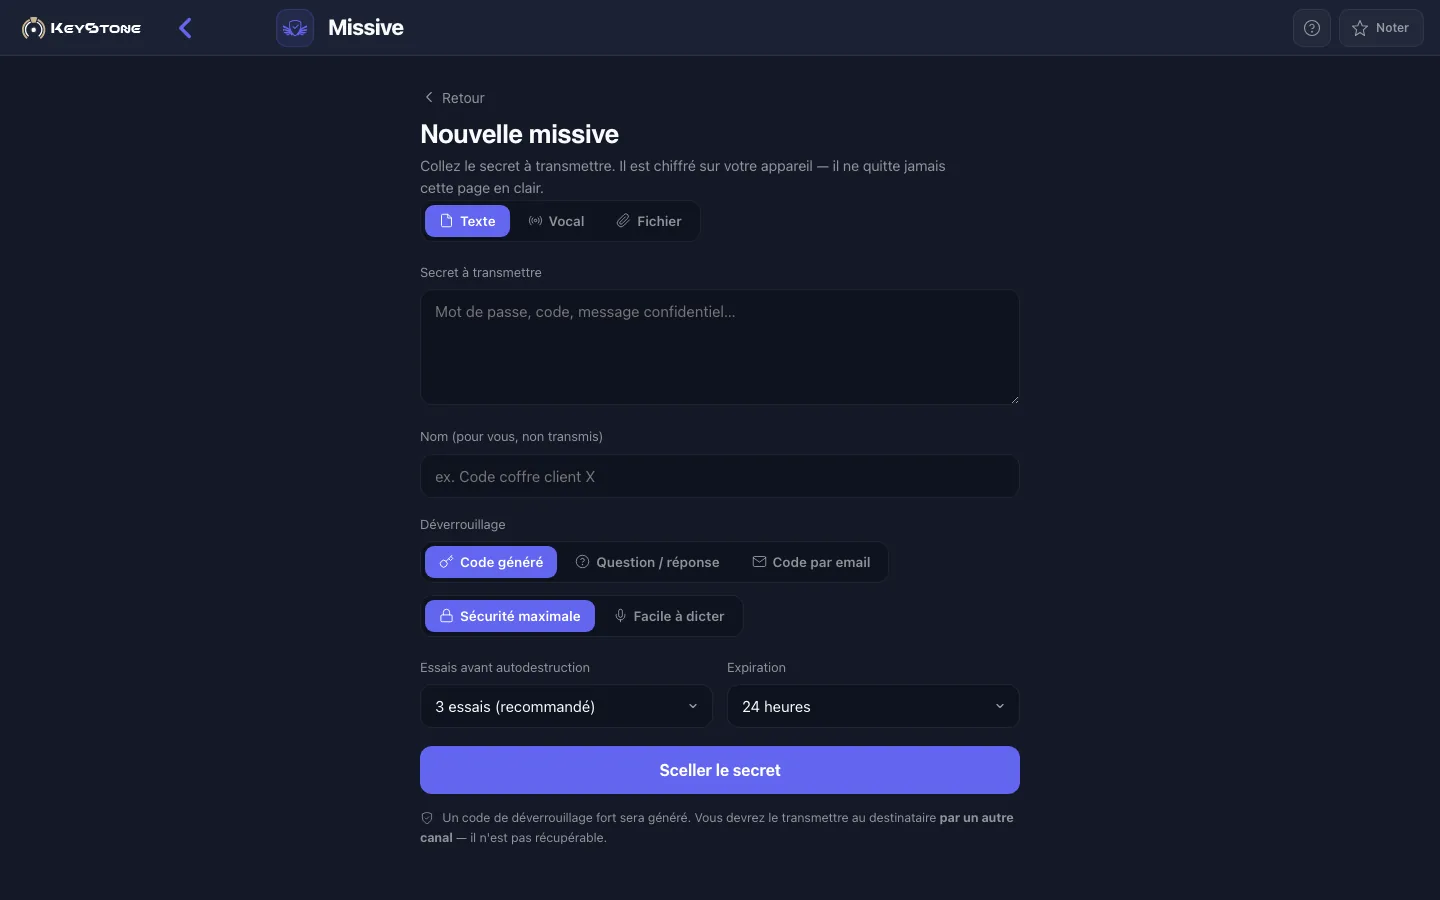
Envoyer un mot de passe par e-mail, SMS ou messagerie d'équipe est une mauvaise habitude répandue : le message reste stocké indéfiniment, peut être transféré, et traîne dans des boîtes que vous ne contrôlez pas. Un seul accès à cette boîte, des mois plus tard, et le secret est exposé.
Les bons réflexes
- Chiffrement de bout en bout : le secret est illisible, y compris pour le service qui le transmet.
- Lecture unique : le message s'autodétruit après avoir été lu une fois.
- Deux canaux séparés : le lien d'un côté, le code de déverrouillage de l'autre (de vive voix, autre messagerie). Une seule interception ne suffit alors jamais.
- Une expiration : si le destinataire ne lit pas à temps, le secret meurt.
Ce que « sécurisé » veut dire (et ne veut pas dire)
Un bon outil garantit qu'on ne peut plus accéder au message après lecture, et qu'il était illisible en transit. Il ne protège pas contre un destinataire qui photographie son propre écran : c'est de l'éphémère sécurisé, pas de l'anti-capture. Pour un mot de passe, un code ou une information sensible, c'est largement suffisant.
Missive applique exactement ces principes : chiffré sur votre appareil, lu une seule fois, lien et code par deux canaux, expiration et autodestruction.
Encadrer l'usage en entreprise
Un message autodétruit ne peut pas servir de preuve — c'est sa raison d'être. La bonne pratique en équipe tient en une règle : Missive sert à transmettre un secret, jamais à archiver une décision. Engagements, échanges RH, instructions qui engagent la responsabilité : doublez-les par un canal archivé (email). Côté RGPD, l'éphémère chiffré joue pour vous — minimisation et conservation limitée sont garanties par construction — à condition de documenter ce choix dans votre registre des traitements et de réserver le canal aux données sans obligation légale de conservation.